配置 Auth0 身份验证
创建 Auth0 应用
- 前往 Auth0 Dashboard
- 点击 Applications > Create Application
- 填写应用名称
- 选择 Regular Web Applications 作为应用类型
- 点击 Create
配置应用设置
创建后,进入 Settings 标签页:
记录:
- Domain(如
your-tenant.auth0.com) - Client ID
- Client Secret
配置回调 URL
在 Allowed Callback URLs 中添加:
回调 URL 格式:
- 本地开发:
http://localhost:3210/api/auth/callback/auth0 - 生产环境:
https://your-domain.com/api/auth/callback/auth0
添加用户(可选)
点击 User Management 为组织创建用户。
配置环境变量
| 环境变量 | 类型 | 描述 |
|---|---|---|
AUTH_SECRET | 必选 | 会话加密密钥,使用 openssl rand -base64 32 生成 |
AUTH_SSO_PROVIDERS | 必选 | 填写 auth0 |
AUTH_AUTH0_ID | 必选 | Client ID |
AUTH_AUTH0_SECRET | 必选 | Client Secret |
AUTH_AUTH0_ISSUER | 必选 | https://your-tenant.auth0.com |
前往 📘 环境变量 可查阅相关变量详情。
部署成功后,用户将可以通过 Auth0 身份认证并使用 LobeHub。
高级配置
连接现有 SSO 服务
如果组织已有身份认证基础设施,在 Applications > SSO Integrations 中连接 SSO 服务。
Auth0 支持 Azure AD、Slack、Google Workspace、Office 365、Zoom 等。详见 Auth0 SSO Integrations。
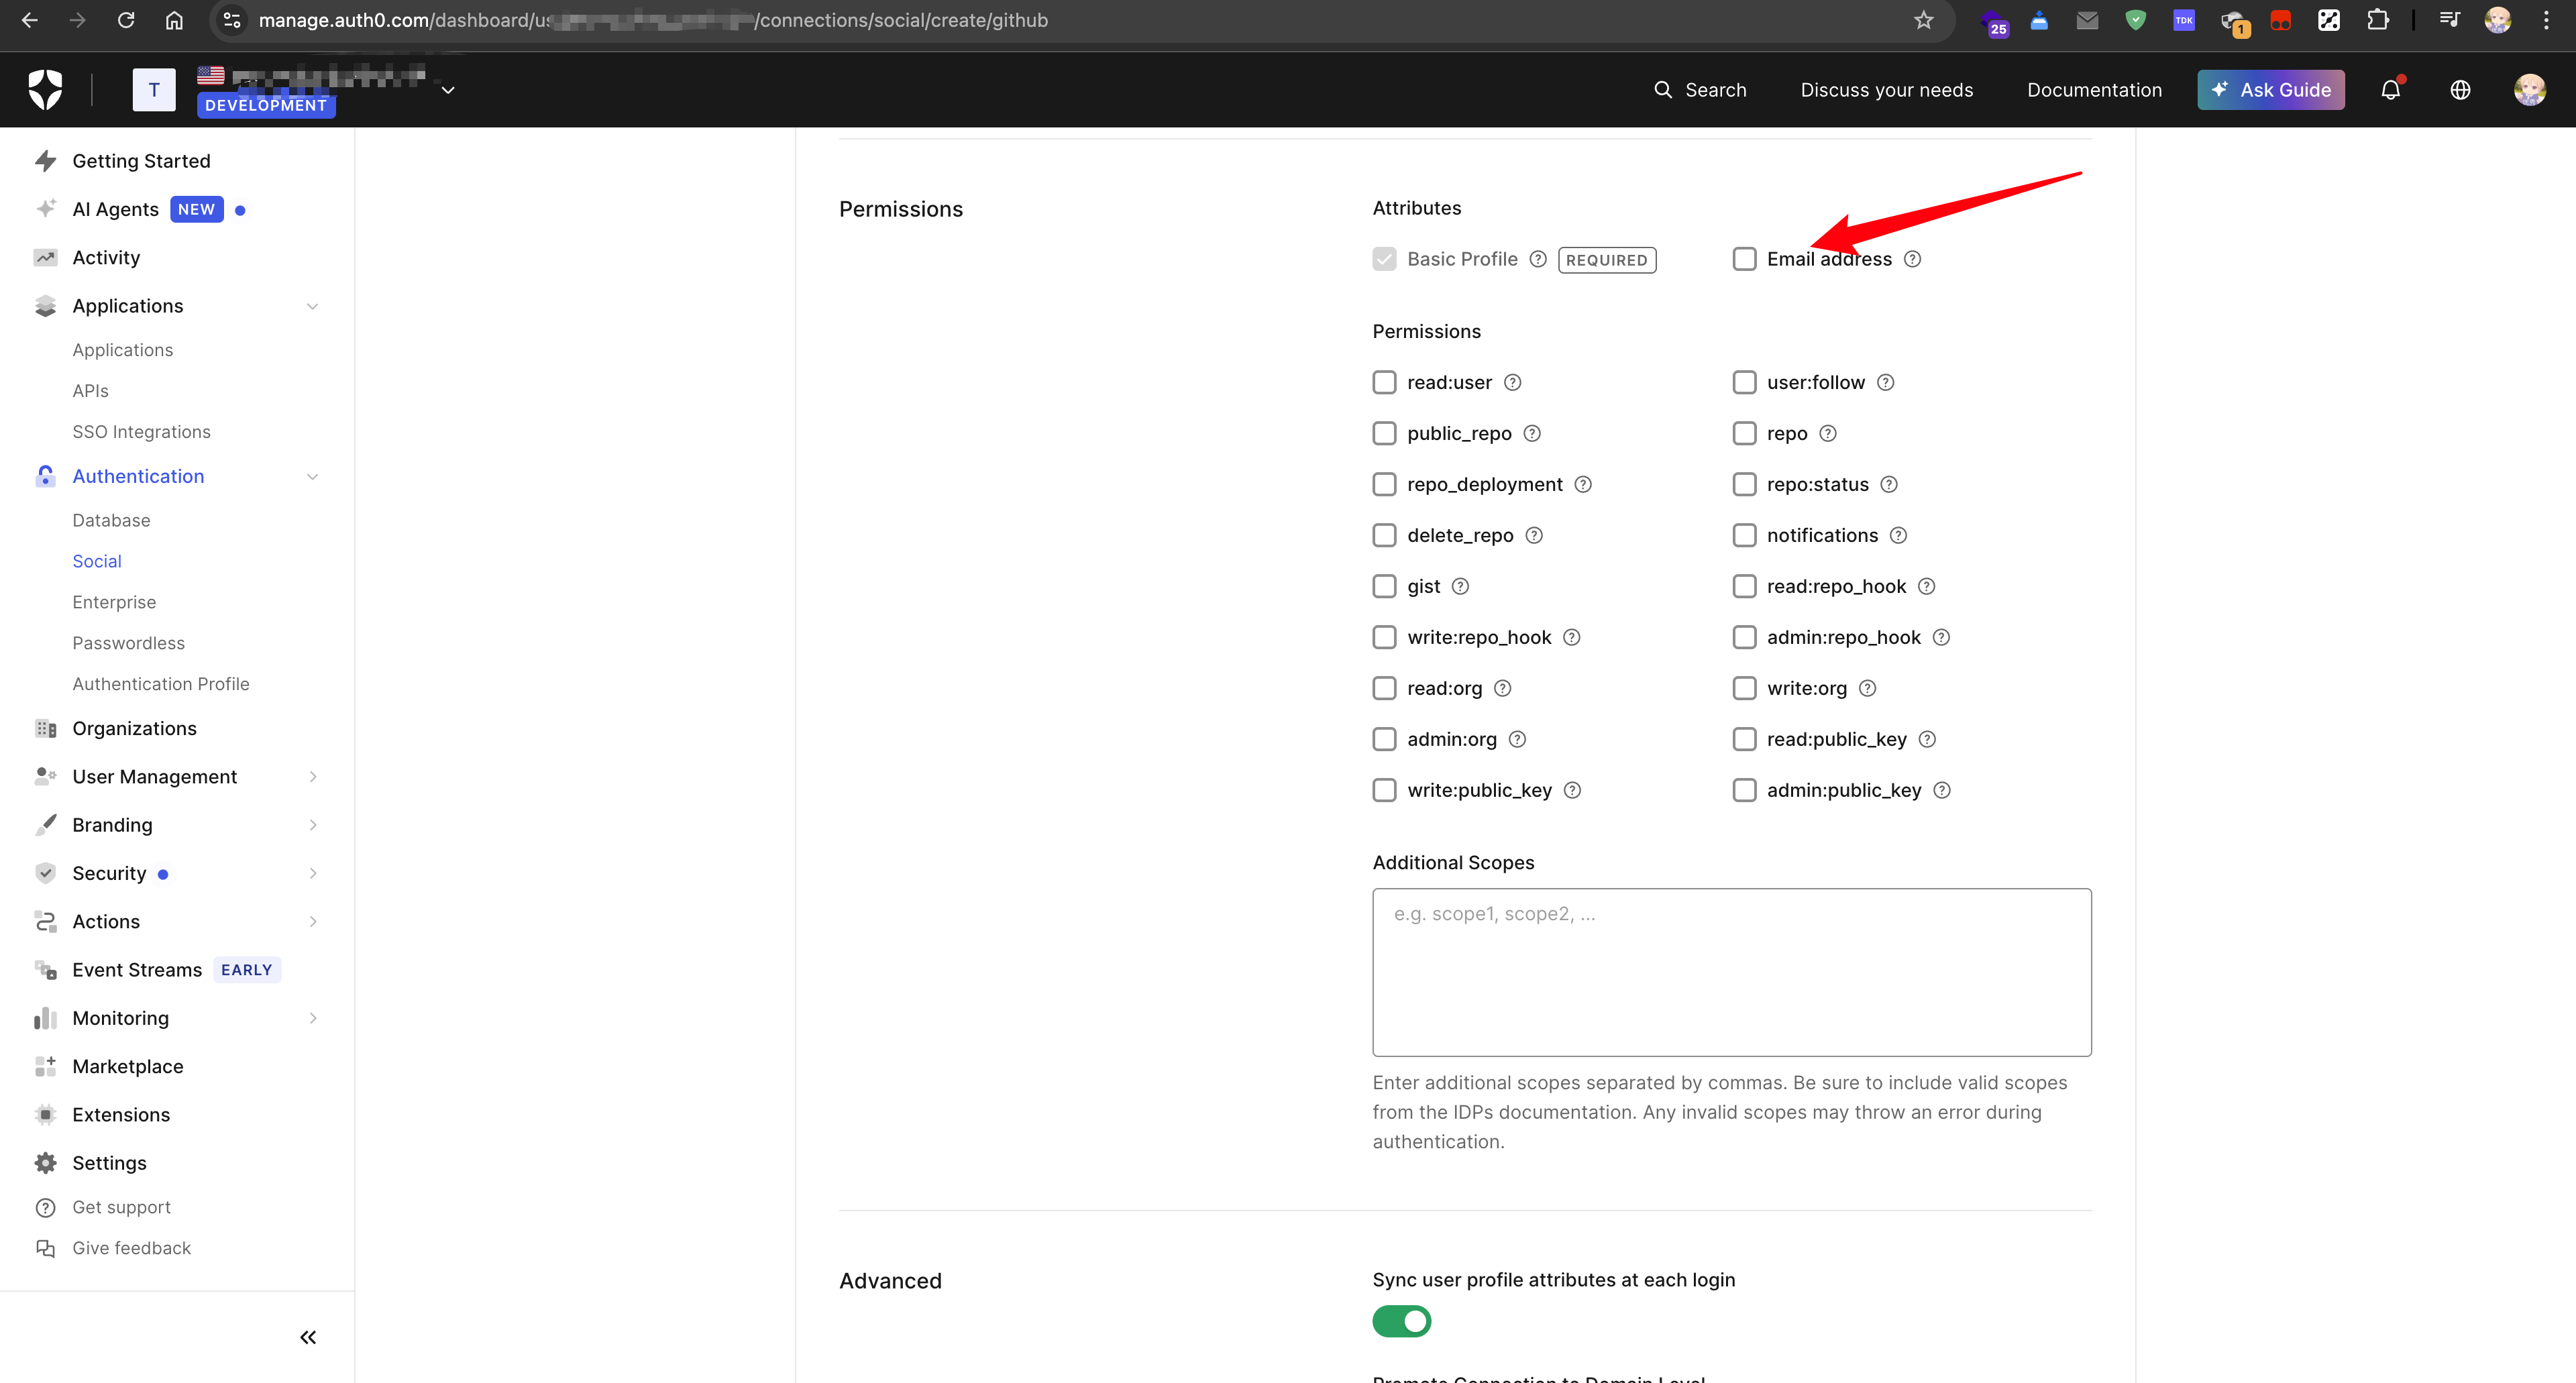
配置社交登录
在 Authentication > Social 中配置社交登录。
默认社交登录允许任何人认证。请配置阻止策略以限制访问。
创建 GitHub 连接时,务必在 Attributes 部分勾选 Email Address 权限。LobeHub 需要用户邮箱进行身份认证。